
BULLET 机器码伪装
更新于
系统要求
BIOS
Legacy / UEFI, TPM 2.0 (BitLocker off), Secure Boot
磁盘格式
GPT / MBR
欺骗器
内置, HWID
处理器
Intel / AMD
Windows Pro
Windows 10 20H2 - Windows 11 26H2 (x64)
功能
- 临时伪装 — temp 类型,每次会话替换硬件标识,重启后恢复
- 反作弊适配 — EAC、EAAC (EA Javelin)、ACE、BattlEye、Ricochet、PunkBuster、BSG 的 EFT 保护
- 24款游戏 — Rust、Apex Legends、Fortnite、DayZ、Rainbow Six Siege 等,Battlefield 暂不含 BF6
- 硬件兼容 — Intel / AMD 处理器,NVIDIA / AMD / Intel 显卡,GPT 和 MBR 硬盘,Legacy 和 UEFI BIOS
- TPM 2.0、Secure Boot、Wi-Fi — 均支持,TPM 需关闭 BitLocker
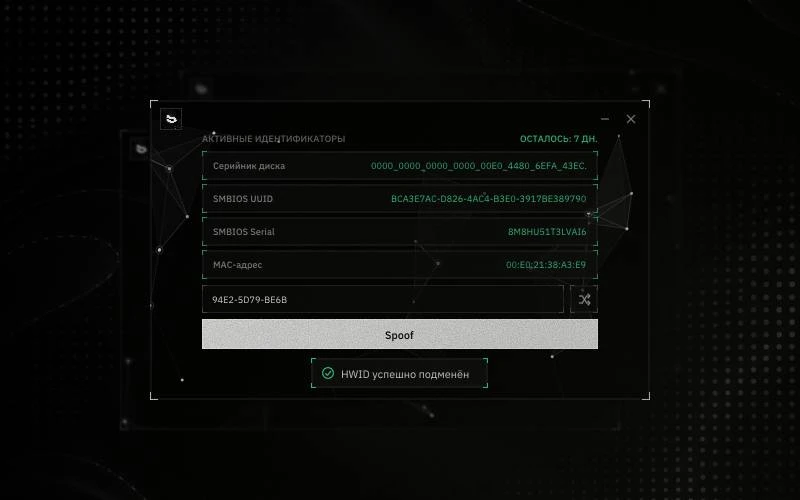
- 无需U盘 — 加载器里输入卡密点 Spoof 即可完成伪装
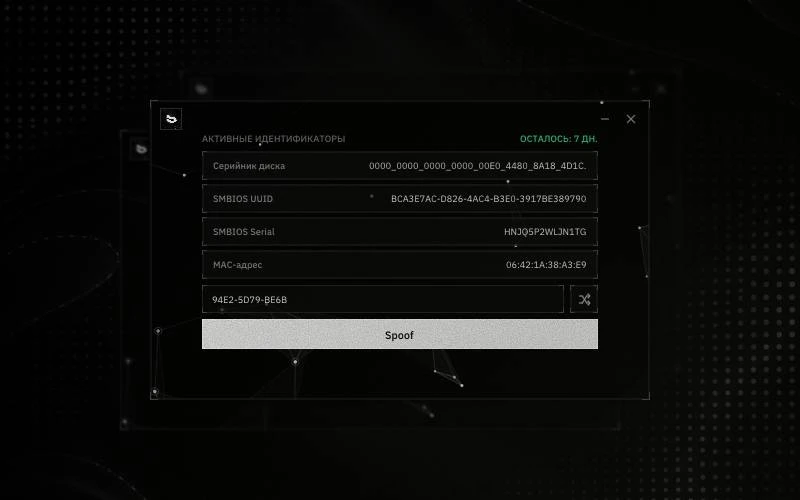
- 伪装内容 — 硬盘序列号、SMBIOS UUID、SMBIOS Serial 和 MAC 地址,加载器显示剩余天数
描述
BULLET SPOOFER 是一款临时型 HWID 机器码伪装工具,专为硬件被封、想换个身份重新进游戏的玩家准备。它不是外挂,没有自瞄或透视,只负责在本次会话中替换电脑的硬件标识,让你在被封机器码之后还能继续玩。
机器码被封了怎么办
很多反作弊系统不只封账号,还会记录主板、硬盘、网卡等硬件信息。换新号也没用,一登录就被识别。BULLET 属于临时伪装(temp),每次启动时替换硬件标识,重启后恢复原样,系统里不留下永久改动。整个过程不需要U盘,也不用进 BIOS 折腾,按步骤点几下就完成。
为什么选临时型
临时伪装的好处是干净:不改动硬件本身,也不往系统里写入长期残留,下次开机电脑就是原来的状态。想玩的时候先运行一次伪装,再进游戏,流程固定,出了问题也容易排查。对于同时玩好几款游戏的人来说,一个工具覆盖多种反作弊,不用为每个游戏单独找方案。笔记本用 Wi-Fi 上网的玩家也能正常使用,不必非接网线;开着 TPM 2.0 和 Secure Boot 的新电脑同样可以运行,只要按要求关掉 BitLocker。
适配的反作弊
BULLET 目前兼容以下反作弊:
- EAC
- EAAC (EA Javelin)
- ACE
- BattlEye (BE)
- Ricochet
- PunkBuster
- BSG 的 EFT 保护
工具目前处于未检测状态,每次游戏或反作弊更新后开发者都会跟进版本,保证可以继续使用。如果某次更新后暂时无法使用,我们会在社区第一时间通知。
支持的24款游戏
Rust、Apex Legends、Fortnite、Wardogs、Arc Raiders、Delta Force(三角洲行动)、The Finals、Marvel Rivals、FragPunk、Insurgency: Sandstorm、BattleBit、Ark、DayZ、Deadlock、Rainbow Six Siege、The Division 2、Arma、New World、Dead by Daylight、SCUM、Battlefield、Hell Let Loose、Paladins、Rob Run。需要注意,Battlefield 系列里暂时还不支持 BF6,购买前请确认自己要玩的版本。
系统与硬件要求
- 处理器:Intel / AMD;显卡:NVIDIA / AMD / Intel;内存不限
- 系统:Windows x64,版本从 Windows 10 20H2 到 Windows 11 26H2
- 硬盘分区:GPT 和 MBR 都支持;BIOS:Legacy 和 UEFI 都支持
- 支持 Wi-Fi 联网
- 支持 TPM 2.0(需关闭 BitLocker),支持 Secure Boot
- 必须关闭 HVCI、VBS 和 Smart App Control
使用步骤
启动前先关闭驱动程序签名强制(Driver Signature Enforcement)、全部杀毒软件以及 Smart App Control,同时确认 HVCI 和 VBS 已关闭。然后在开发者网站输入卡密并下载加载器,下载地址购买后会显示在个人中心。打开加载器,输入卡密,点击 Spoof,等待伪装完成后再开启 VPN,最后启动游戏即可。
价格与时长
这款私人工具按天数购买,时长灵活:1天 $3.5,3天 $8,7天 $12,30天 $29,90天 $47。短期想先试试效果可以买1天,长期在多款游戏里使用选30天或90天更划算。付款成功后卡密立即发放,不用等人工处理。2026 年我们会继续跟进开发者的每次更新。
有问题可以来社区找我们:Telegram(300+ 名成员)和 Discord(2000+ 名成员),客服和其他玩家都会帮你解答安装和使用中遇到的情况。
评价
Got unbanned on Rust, works fine so far
После бана по железу снова играю, норм
提交评价
关于以下问题: BULLET SPOOFER
付款后你将收到下载链接和专为以下游戏编写的说明: HWID Spoofer - ,其中注明所需的 Windows 版本、Secure Boot 设置和启动顺序。如果遇到问题,请通过 Discord 或 Telegram 联系我们,我们会帮您解决。
该作弊器在以下游戏的最新补丁上测试: HWID Spoofer 后才会发布。当前状态可在卡片上查看——Undetected / 更新中 / 风险。若游戏更新后状态发生变化,该辅助会被下架,直到修复发布。
补丁发布后24小时内更新。订阅冻结——天数不会流失。修复完成后作弊器重新出现在目录中。
请在 Discord 中描述错误。大多数问题 15 分钟内即可解决:启动模式不正确、Secure Boot、杀毒软件。支持团队熟悉 HWID Spoofer 及具体要求 BULLET SPOOFER.
通过加密货币或匿名支付系统付款。付款确认后自动获得访问权限——通常在几分钟内。
数字产品不予退款。但如果作弊器无法启动且客服无法解决——我们会个别处理。
为什么 BULLET SPOOFER 在我们目录中
已在最新补丁上验证
BULLET SPOOFER 每次更新后都经过测试: HWID Spoofer. 卡片状态在验证时更新,而非添加产品时。
说明适用于 HWID Spoofer
作弊器附带指南,包含支持的Windows版本、安全启动设置和专为以下游戏设计的启动模式: HWID Spoofer.
客服了解 HWID Spoofer
有关以下问题请联系Telegram: BULLET SPOOFER. 我们帮助针对以下游戏进行配置: HWID Spoofer, 而非模板回复。
停机期间订阅不会消耗
如果补丁后 HWID Spoofer 外挂进入更新——订阅期间在此期间冻结。
开发者: Bullet
目录中只有具有更新历史和真实评价的已验证开发者。我们销售——不开发(自定义订单除外)。
价格从 299 RUB
提供每日、每周、每月和终身套餐。按需选择——无需为多余时间付费。
适用于 HWID Spoofer


支持 30 多款游戏的稳定作弊器
仅提供最新且私密的解决方案 • 每日更新
 HWID Spoofer
 ARC Raiders
 Rust
 WARDOGS
 Bodycam
 Mistfall Hunter
 Arena Breakout
 Rainbow Six Siege
 Escape From Tarkov
 COD: Black Ops 7
 Active Matter
 Dayz
 Albion Online
 Roblox
 Unturned
 Scum
 ARMA 3
 Minecraft
 DeadLock
 Overwatch
 DeadSide
 Russian Fishing 4
 Rust Mobile
 Lost Light
 Valorant
 Marvel Rivals
 Delta Force
 Squad
 CS2
 Fortnite
 Dune: Awakening
 Hunt: Showdown
 DOTA 2
 Battlefield 6
 Apex Legends
 GTA 5
 Destiny 2
 PUBG Mobile
 8 Ball Pool
 Arma Reforger
 ROB RUN
 Escape from Tarkov: Arena
 Caliber
 Battlefield 1
 H1Z1
 Oxide: Survival Island
 Mobile Legends: Bang Bang
 Call to Arms - Gates of Hell: Ostfront
 ARK: Survival Evolved
 BloodStrike
 Call of Duty: Mobile
 Halloween: The Game
 EA SPORTS FC 27
 AION 2
 Warface
 Path of Exile 2
 FragPunk
 Last Epoch
 Dead by Daylight (Dbd)
 Stalker Online / Stay Out
 War Tundra
 Megabonk
 Marathon
 Meccha Chameleon
 The First Descendant
 Ark: Survival Ascended
 Hell Let Loose
 Conan Exiles
 The Midnight Walkers
 Palworld
 HumanitZ
 Sea of Thieves
 THE FINALS